Integración de CodeScan y Blue Canvas
Cómo agregar análisis estático de código con CodeScan a tu pipeline de DevOps para avanzar rápido sin causar problemas.
 Por Randalyn Hill-Coffer·Revisado por el equipo de Blue Canvas··4 min de lectura
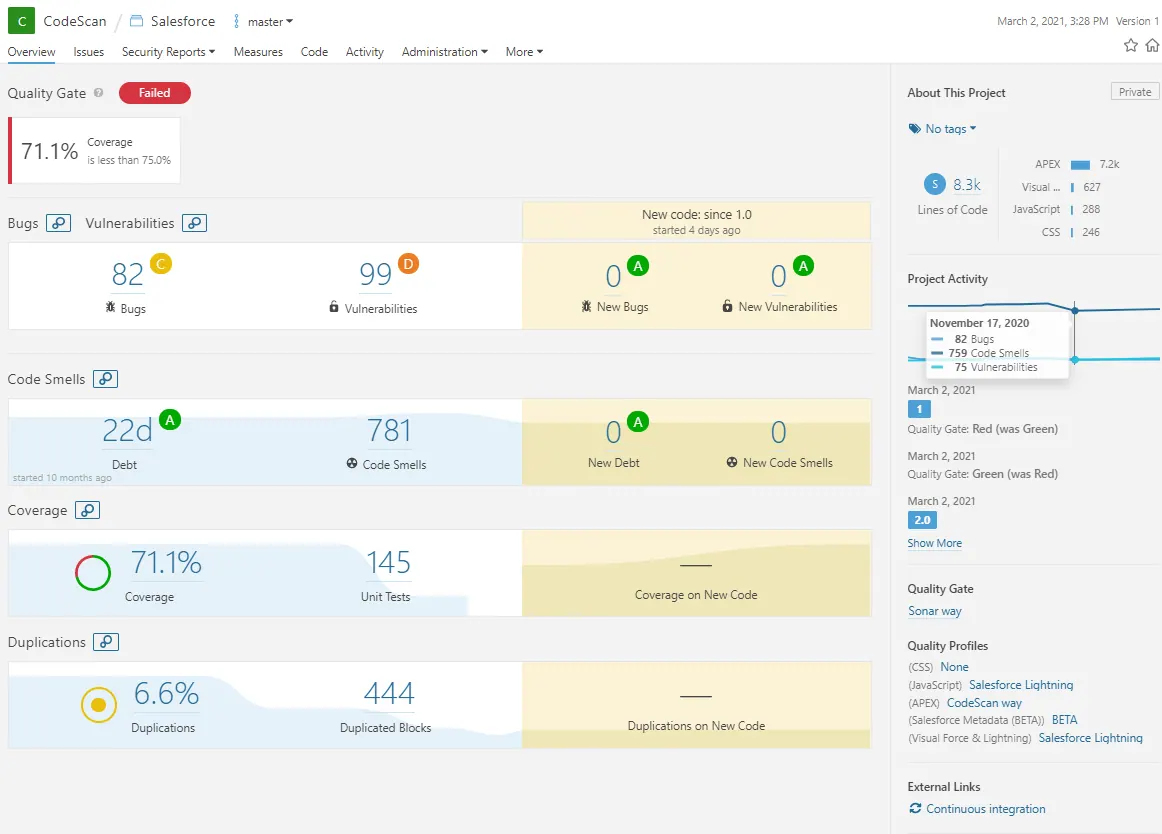
Hoy queremos hablar de una interesante alianza que estamos lanzando con CodeScan - la plataforma de análisis estático de código líder mundial para el ecosistema de Salesforce. Al igual que Blue Canvas, CodeScan es una solución de DevOps especializada que se integra específicamente con Salesforce. Esto significa que ofrece varias ventajas que no encontrarás en una solución más genérica. Con el lanzamiento de nuestra nueva API, ahora es más fácil que nunca integrar herramientas como CodeScan con tus pipelines de Blue Canvas.
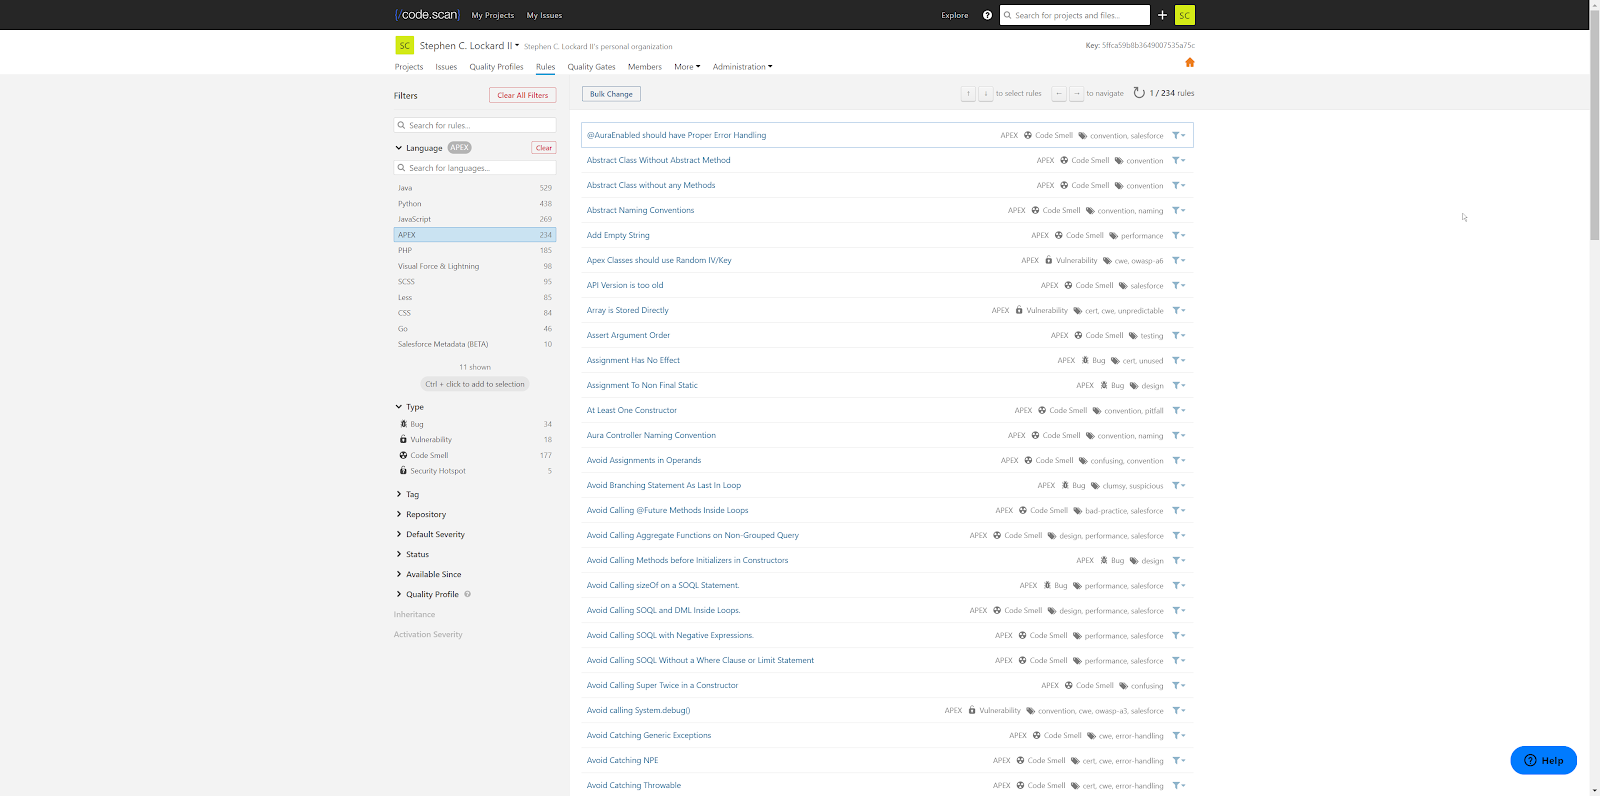
350+ reglas diseñadas para Salesforce y Apex
El análisis estático de código existe desde hace mucho tiempo. Hay varias herramientas que puedes usar, muchas de ellas gratuitas y de código abierto, como PMD y otras comerciales, como Checkmarx. Entonces, ¿por qué usar una herramienta de análisis estático de código específica para Salesforce? Para empezar, CodeScan es una solución ideal para los equipos de Salesforce porque admite de forma nativa el 100% de los lenguajes de Salesforce, como Apex y Lightning Web Components, además de admitir metadatos. Se centra exclusivamente en estos lenguajes, por lo que reciben atención prioritaria en la plataforma. PMD tiene un conjunto de reglas para Apex, pero su mantenimiento es limitado.
Otro motivo de la popularidad de CodeScan es su conjunto de reglas, perfeccionado durante casi una década de trabajo con algunas de las organizaciones de Salesforce más grandes, como Johnson and Johnson e IBM/Morgan Stanley. Estas reglas son sumamente valiosas y sería prácticamente imposible crear por tu cuenta un conjunto igual de sólido.
Análisis de seguridad
Tras el anuncio del ataque a SolarWinds, los equipos de DevOps están redoblando sus esfuerzos para descubrir y corregir vulnerabilidades de seguridad. CodeScan te permite monitorear continuamente tu código de Salesforce para detectar vulnerabilidades y mantener una visión general del nivel de seguridad actual de tu aplicación. Además, CodeScan evalúa tu seguridad frente a las mejores prácticas del sector, según los estándares de OWASP, CWE y SANS. Con esta visibilidad de tu código, puedes entender su evolución: ¿tu base de código es cada vez más segura o menos segura?
Agregar análisis de seguridad con CodeScan a tus pipelines de DevOps de Blue Canvas puede reducir el riesgo de introducir vulnerabilidades en tu base de código, para que duermas con más tranquilidad.
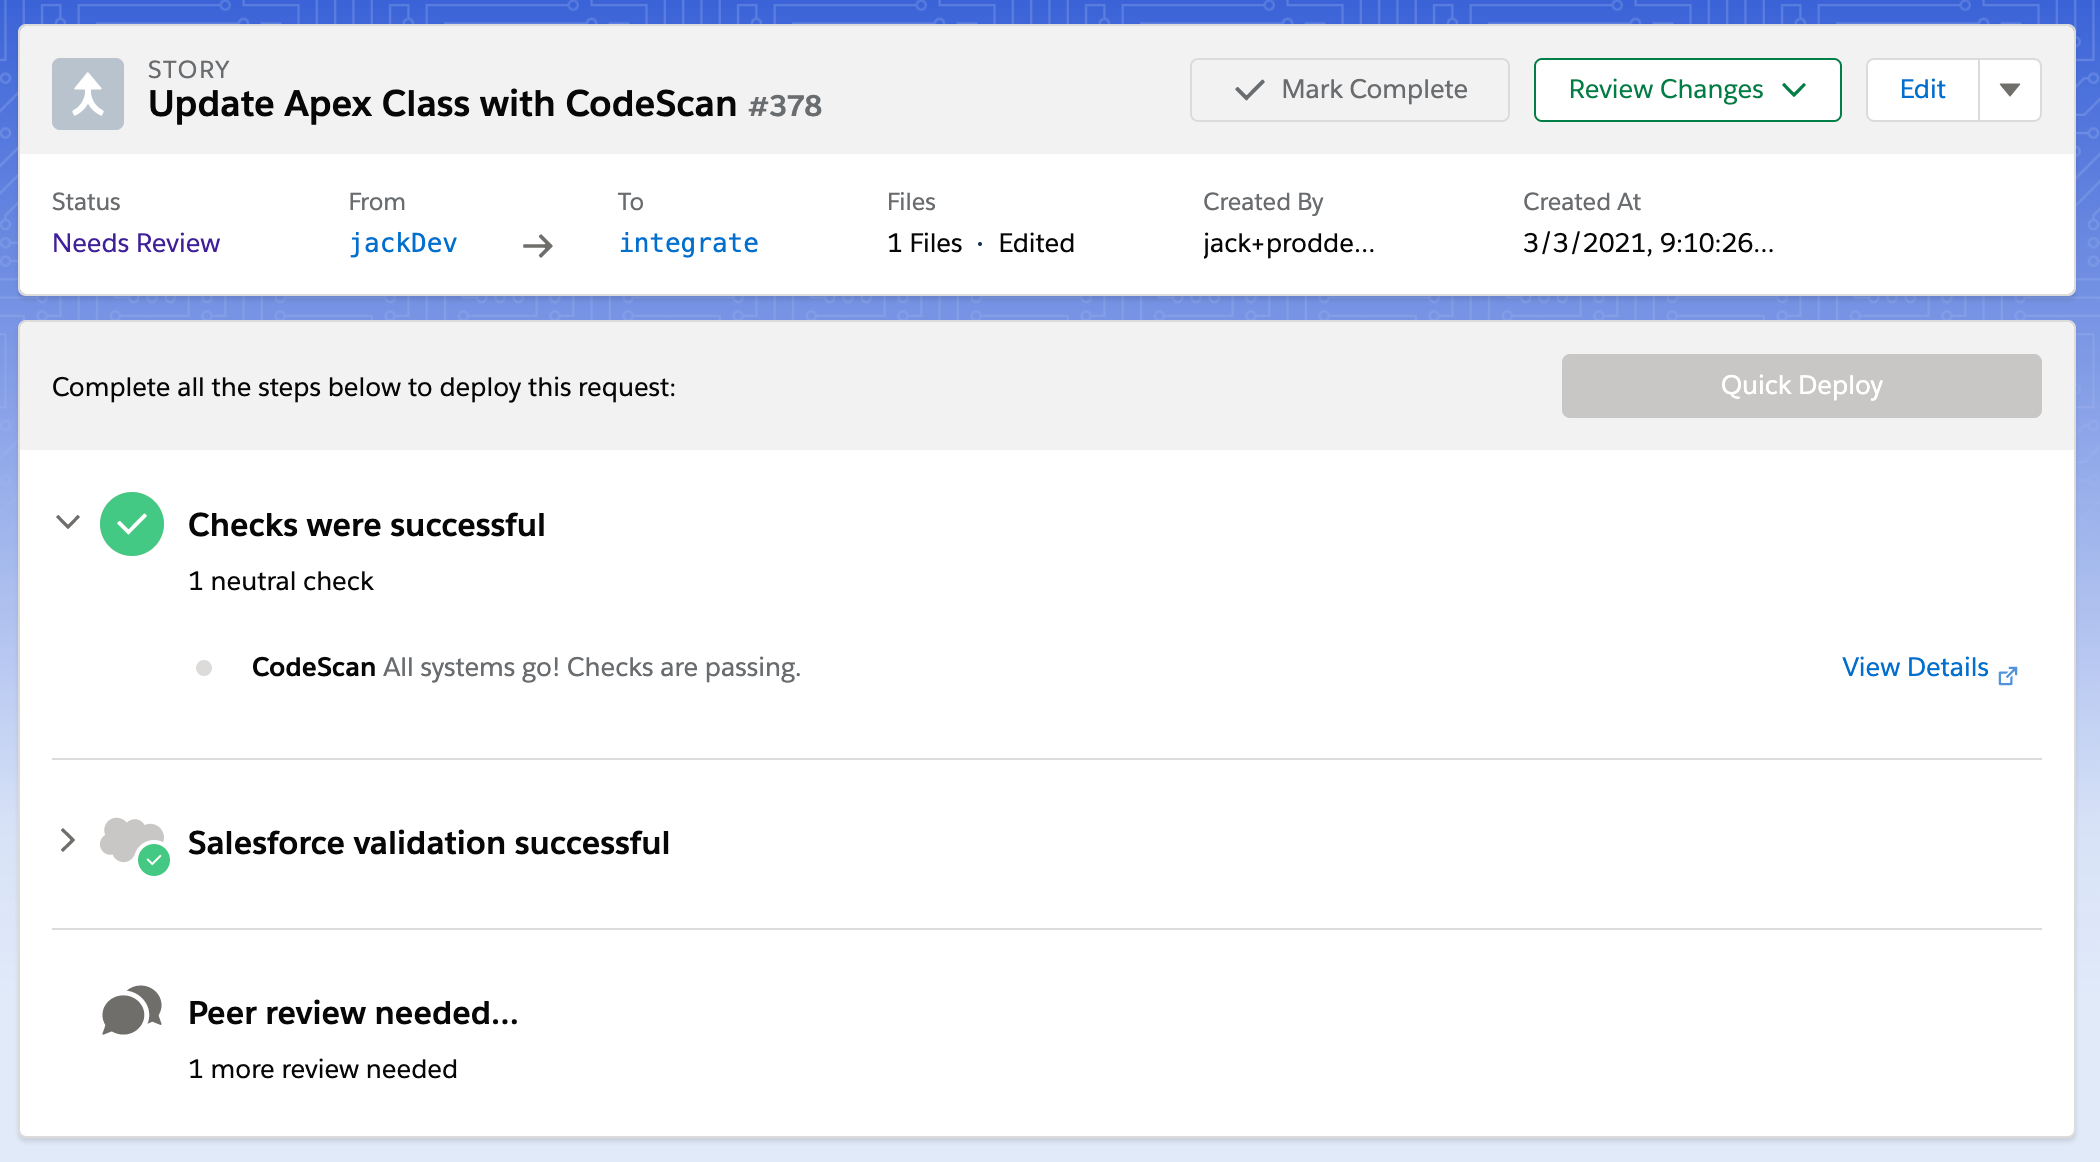
Imagina que cada desarrollador recibe automáticamente un informe de seguridad cada vez que crea una solicitud de incorporación de cambios. Con la integración de Blue Canvas y CodeScan, los desarrolladores no podrán implementar sus cambios hasta obtener una calificación de seguridad aprobatoria.
Reducción de la deuda técnica
Además de mejorar la seguridad, CodeScan también ayuda a reducir la deuda técnica. Con CodeScan y Blue Canvas, puedes crear controles de calidad para tus implementaciones que exijan analizar y evaluar todos los cambios nuevos en el código según las 350+ reglas que ofrece CodeScan. Si el código no supera la prueba, se bloquea la implementación y el código vuelve a desarrollo hasta que se corrija, se analice y se apruebe. Si buscas un proyecto a largo plazo, CodeScan puede detectar la deuda técnica en tu código antiguo y ayudarte a refactorizarlo para resolver problemas existentes.
Visibilidad para líderes
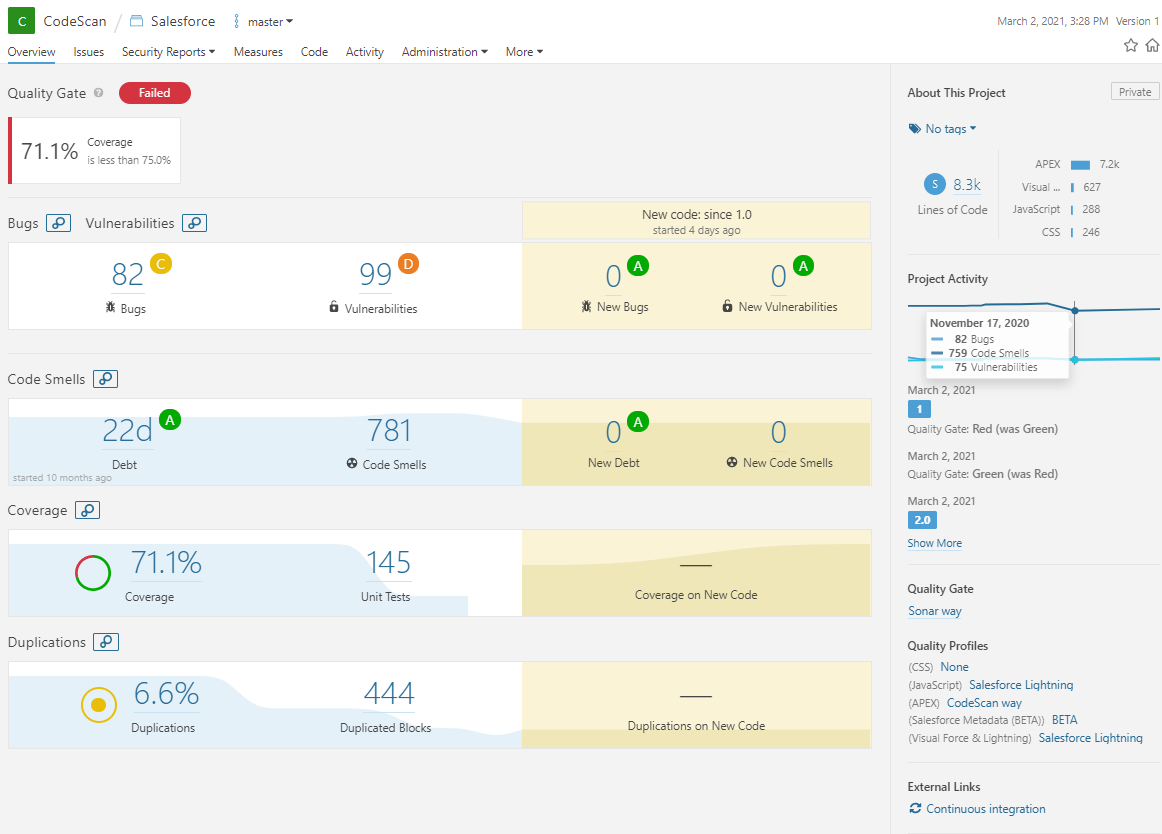
Muchos líderes en entornos de Salesforce que avanzan rápidamente tienen poca visibilidad de su código. Sin embargo, el estado de tu base de código es un indicador importante de si alcanzarás tus metas en un año determinado. Una base de código deficiente, con errores y plagada de deuda técnica, dificultará mucho que tu equipo logre sus objetivos. El panel de CodeScan ofrece informes para que los líderes de equipos de Salesforce puedan ver con mayor facilidad el estado de la base de código y cómo evoluciona. Puede ayudar a responder preguntas importantes como: ¿podremos entregar a tiempo esta importante iniciativa de CPQ? O bien: ¿deberíamos concentrarnos en reducir la deuda técnica este trimestre para avanzar más rápido durante los próximos 4 trimestres?
Avanza más rápido sin causar problemas
En definitiva, integrar una herramienta de análisis estático de código en tu pipeline de DevOps te permite mantener un ritmo rápido sin sacrificar la calidad. La ventaja del análisis estático de código es que, a diferencia de las pruebas funcionales (con Selenium, por ejemplo), no tienes que escribir ni mantener pruebas, así que puedes empezar hoy mismo. CodeScan cuenta con un conjunto de reglas listo para usar que te permite obtener informes verdaderamente continuos sobre el estado de tu base de código. También puede ayudarte a mejorar de forma proactiva la calidad del código mediante controles de calidad.
CodeScan se integra con los IDE más populares para Salesforce, como VS Code lo que facilita que los desarrolladores escriban código de alta calidad sobre la marcha.
El API de Blue Canvas está diseñada para simplificar al máximo la integración de CodeScan en tu pipeline de DevOps. Para obtener más información sobre esta integración, contáctanos en team@bluecanvas.io.