Prepárate para la autenticación multifactor (MFA)
Todo lo que necesitas saber para prepararte para la nueva habilitación de MFA en Salesforce.
 Por Randalyn Hill-Coffer·Revisado por el equipo de Blue Canvas··6 min de lectura
Según Salesforce, MFA entrará en vigor el 1 de febrero de 2022. Será obligatorio para todos los accesos mediante inicio de sesión único (SSO) y los inicios de sesión a través de la interfaz de usuario. Puedes activarlo directamente en tus productos de Salesforce o usar el servicio de MFA de tu proveedor de SSO.
Puedes encontrar una lista de productos compatibles aquí.
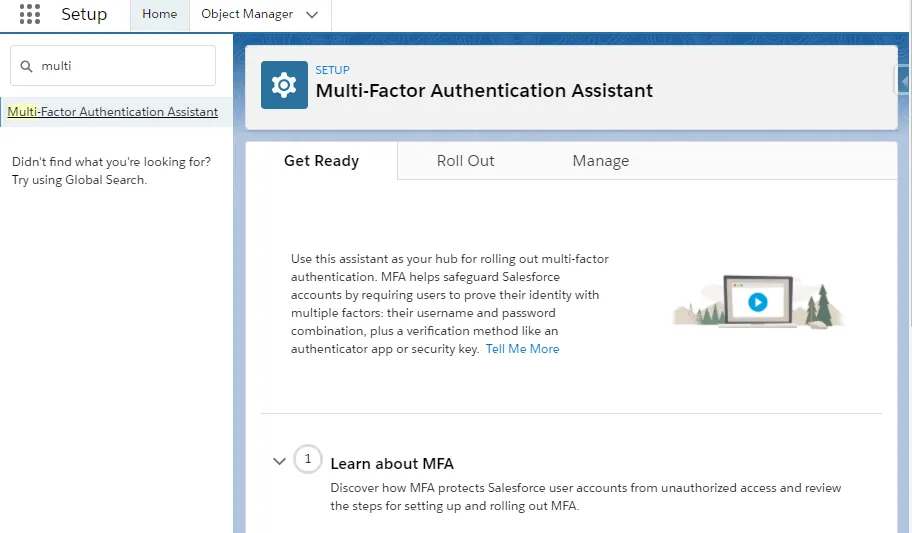
Salesforce cuenta con un práctico asistente de MFA disponible en la configuración e instrucciones paso a paso en tu dispositivo móvil cuando activas MFA.
1. Crea un conjunto de permisos
Crea un conjunto de permisos para MFA (con un buen Nombre de API si es posible y si aprecias a tus desarrolladores) y busca «multifactor» en el cuadro de búsqueda de la configuración del conjunto de permisos. Luego, selecciona el permiso Autenticación para inicios de sesión en la interfaz de usuario en la ventana de vista previa de resultados del cuadro de búsqueda.
Hay varios permisos relacionados con MFA, pero el que buscamos es el de inicios de sesión en la interfaz de usuario.
2. Asigna usuarios
Como con cualquier conjunto de permisos, asígnalo a los usuarios que necesitarán MFA para iniciar sesión en la interfaz de usuario.
Después de habilitar MFA, los usuarios verán una indicación en pantalla cuando intenten iniciar sesión después de la primera vez. Puedes seleccionar un método de verificación y, con Salesforce Authenticator, configurar ubicaciones de confianza para aprobar automáticamente tus solicitudes de inicio de sesión (si tienes habilitados los servicios de ubicación).
Para agregar Salesforce Authenticator como método de verificación, puedes ingresar la frase de dos palabras que genera la aplicación. Para agregar una cuenta, abre la aplicación Salesforce Authenticator en tu dispositivo móvil y selecciona Agregar una cuenta para generar la frase de dos palabras.
Cuando un usuario inicia sesión, recibe una notificación push en su dispositivo móvil. El usuario toca la notificación para abrir Salesforce Authenticator y ve la siguiente información:
• La acción que debe aprobarse
• Qué usuario solicita la acción
• Qué servicio solicita la acción
• Qué dispositivo está usando el usuario
• La ubicación desde la que se envía la solicitud
No puedes usar SMS (mensajes de texto), llamadas telefónicas ni correo electrónico como métodos de verificación alternativos para MFA. Como alternativas, puedes usar aplicaciones y dispositivos de autenticación de terceros (Google Authenticator, etc.) y llaves de seguridad (Titan Security Key de Google, etc.).
Requisitos de MFA según el tipo de usuario
| Tipo de usuario | ¿Se requiere MFA para iniciar sesión? | Notas |
|---|---|---|
| Usuarios internos | Sí | Incluye administradores, desarrolladores, usuarios con privilegios, usuarios estándar y cualquier persona autorizada para actuar en nombre de un cliente, como socios y agencias externas. |
| Usuarios externos | No | Los clientes y socios de tus clientes que inician sesión en sitios de Experience Cloud, sitios de comercio electrónico, portales de ayuda y similares no están obligados a usar MFA. Ten en cuenta que algunas jurisdicciones o sectores tienen requisitos normativos más estrictos sobre MFA, por lo que estos tipos de usuarios podrían necesitarla. |
| Usuarios de Chatter External y Chatter Free | No |
Requisitos de MFA según el tipo de inicio de sesión y el método de autenticación
| Tipo de inicio de sesión / Método de autenticación | ¿Se requiere MFA para iniciar sesión? | Notas |
|---|---|---|
| Inicios de sesión directos en la interfaz de usuario | Sí | Se aplica a todas las interfaces de Salesforce, incluidas las aplicaciones móviles y las aplicaciones cliente como Data Loader. Nota: La opción de inicio de sesión con autenticación por contraseña de Data Loader es un inicio de sesión mediante API, que no requiere MFA. |
| Inicios de sesión de cuentas de pruebas automatizadas en la interfaz de usuario | No | Consulta ¿Se requiere MFA para las cuentas de pruebas automatizadas? para obtener más información. |
| Inicios de sesión mediante API / Integraciones | No | Para configurar conexiones e integraciones mediante API, los administradores deben iniciar sesión con MFA. |
| Activación del dispositivo / Verificación de identidad | Sí | La activación del dispositivo no es lo mismo que MFA y no cumple con el requisito de MFA. Los productos de Salesforce que incluyen activación del dispositivo deben exigir MFA en cada inicio de sesión. Consulta ¿Qué es la activación del dispositivo y cómo se relaciona con MFA? para obtener más información. |
| SSO federado (SAML, OpenID Connect) | Sí | Consulta ¿Se requiere MFA para los productos de Salesforce a los que se accede mediante SSO? para obtener más detalles. |
| Autenticación delegada | Sí | |
| Restricciones de IP | Sí | Consulta ¿Restringir los inicios de sesión a direcciones IP específicas cumple con el requisito de MFA? para obtener más detalles. |
| Autenticación basada en certificados | Depende | Consulta ¿La autenticación basada en certificados cumple con el requisito de MFA? para obtener más detalles. |
Requisitos de MFA para tipos de organizaciones e instancias
| Tipo de organización / instancia | ¿Se requiere MFA para iniciar sesión? | Notas |
|---|---|---|
| Entornos de producción | Sí | |
| Sitios de Experience Cloud, sitios de comercio electrónico, portales de ayuda | Ver notas | Los clientes y socios de tus clientes que inician sesión en estos entornos no están obligados a usar MFA. Los empleados y otros usuarios internos que acceden a estos sitios deben usar MFA. |
| Entornos sandbox (Partial, Full, Developer, Pro) | Sí | Consulta ¿Cómo funciona MFA en los entornos sandbox? para obtener más información. |
| Entornos de Developer Edition y Partner Developer Edition | Sí | |
| Entornos de práctica de Trailhead | No | |
| Pruebas | Ver notas | Las pruebas tienen un período de gracia antes de que se aplique el requisito de MFA. Si un período de prueba supera los 45 días, MFA debe estar habilitada para todos los usuarios del entorno a más tardar el día 45. Cuando una prueba pasa a producción, MFA es obligatoria para todos los usuarios. |
Lista de productos excluidos de MFA
Salesforce no requiere MFA para los siguientes productos instalados localmente:
- MuleSoft Anypoint Platform On-Premises Edition.
- Tableau Server y Tableau Public instalados localmente. Además, Tableau Desktop, Tableau Prep, Tableau Content Migration Tool (CMT) y Tableau Resource Monitoring Tool (RMT) están excluidos, a menos que estén conectados a Tableau Online.
¿Por qué es importante MFA?
La ciberseguridad cobra más importancia cada día y existen muchas amenazas que pueden afectar a los usuarios. Es importante proteger tu negocio y a tus clientes de acuerdo con los estándares del sector. MFA agrega una capa de protección contra amenazas como los ataques de phishing, el uso automatizado de credenciales robadas y la apropiación de cuentas. MFA es una de las formas más sencillas y eficaces de proteger tus cuentas de manera gratuita.
Se llama autenticación de dos factores porque una capa corresponde a las credenciales de inicio de sesión y la otra a los métodos de verificación que tiene el usuario, ya sea una aplicación o una llave de seguridad física.
Un consejo útil para administradores: también puedes crear informes y paneles para monitorear el uso de MFA en toda tu organización.
Inicio de sesión con Lightning
También puedes usar Inicio de sesión con Lightning para cumplir con el requisito de MFA. Esta función ofrece acceso sin contraseña a las cuentas de Salesforce. El inicio de sesión de Lightning cumple con el estándar de MFA al exigir dos factores de autenticación: Salesforce Authenticator (algo que el usuario tiene) y un PIN o escaneo biométrico en su dispositivo móvil (algo que el usuario es).
Habilita MFA con niveles de seguridad de sesión
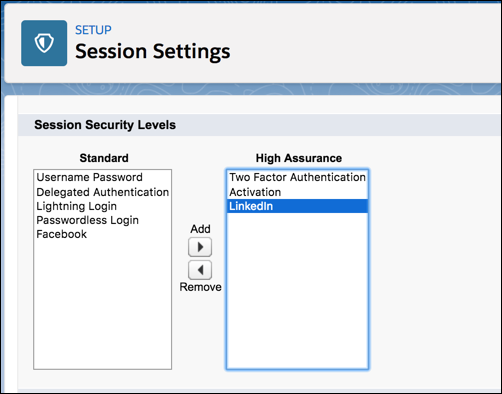
También puedes habilitar MFA mediante el nivel de seguridad, ya sea Estándar o Alta seguridad, asignado a un método de inicio de sesión en la configuración de sesiones de Salesforce.
Escenario de ejemplo:
Configuraste Facebook y LinkedIn como proveedores de autenticación en tu sitio. Muchos miembros de tu sitio usan el inicio de sesión con redes sociales para acceder con el nombre de usuario y la contraseña de sus cuentas de Facebook o LinkedIn. Quieres aumentar la seguridad al exigir que los clientes usen MFA cuando inicien sesión con su cuenta de Facebook. Quieres que los usuarios que inicien sesión con su cuenta de LinkedIn reciban automáticamente acceso de alta seguridad y omitan MFA.
En el perfil Usuario de la comunidad de clientes, establece el nivel de seguridad de sesión requerido al iniciar sesión en Alta seguridad. En la configuración de sesiones, edita los niveles de seguridad de sesión.
Como vas a exigir MFA para las cuentas de Facebook, asegúrate de que Facebook esté en la columna Estándar. Agrega Autenticación multifactor a la columna Alta seguridad. Cuando los usuarios inicien sesión con su cuenta de Facebook, deberán proporcionar un método de verificación además de su nombre de usuario y contraseña. Agrega LinkedIn a la columna Alta seguridad. Cuando los usuarios inicien sesión con su cuenta de LinkedIn, recibirán acceso de alta seguridad sin tener que proporcionar un método de verificación.
Por lo que he investigado, las organizaciones temporales no son compatibles, aunque podría ser necesario habilitar MFA en los DevHubs.
Es posible que existan requisitos de configuración adicionales si ya usas MFA de tu proveedor de SSO. También hay consideraciones adicionales para los usuarios de API y algunos problemas reportados al usar MFA con el complemento de Salesforce para Outlook. Asegúrate de consultar la comunidad Trailblazer para conocer las últimas novedades sobre este tema.